Introducción
Guía para nuevas implementaciones por parte de proveedores externos. En esta guía se indicarán las condiciones con las que un proveedor externo debe hacer un desarrollo para el SCE.
Requisitos previos del sistema
Sistemas operativos
El sistema operativo bajo el que se desplegaran las nuevas aplicaciones será Red Hat o Solaris, pues son los que están actualmente instalados en las máquinas del SCE (habría que consultar al SCE las versiones instaladas en el momento del desarrollo de la nueva aplicación).
Entorno de preproducción
Las empresas deberán utilizar el entorno de preproducción del SCE para las pruebas de usuarios, previas al paso a producción. Además, deberán realizar las pruebas de rendimiento en dicho entorno para asegurar la estabilidad de la aplicación y evitar problemas de rendimiento con el resto de aplicaciones del SCE en el entorno de producción.
Tecnología web
Todos los nuevos desarrollos deberán basarse en tecnología web y habría que definir previamente al desarrollo el tipo de clientes que accederán a la aplicación (de la red del gobierno o externos a ella).
Auditoría (acceso y datos)
El SCE, en cumplimiento del artículo 24 del Real Decreto 994/1999, dispone de un mecanismo de generación automática de las auditorías, a utilizar por la empresa y que permite mantener un histórico en el que quedará constancia permanente de los usuarios que han accedido al sistema, así como de las acciones más importantes realizadas por el mismo (altas, bajas y modificaciones de datos). La forma de usarlo y su documentación será facilitada por los técnicos del SCE.
Interoperabilidad
Se recomienda que todos los desarrollos sigan los principios básicos establecidos en el Real Decreto 4/2010, de 8 de enero, por el que se regula el Esquema Nacional de Interoperabilidad en el ámbito de la Administración Electrónica con el fin de permitir la integración del desarrollo en las plataformas actuales del SCE y futuras. Entre esos principios es esencial garantizar el uso de software libre (licencias EUPL), neutralidad tecnológica, multidimensional, servicios horizontales, reutilización y transferencia de tecnología. Por otro lado, en lo que respecta al desarrollo de interfaces para la comunicación del desarrollo con otros existentes, se debe garantizar la posibilidad de usar dichas interfaces, en las dos plataformas disponibles en el SCE, así como en sus versiones, permitiendo así la intraoperabilidad entre las aplicaciones del SCE.
Generación de logs
En relación a la generación de logs de las aplicaciones, se debe usar la librería de logs que será facilitada por el SCE, junto con la documentación pertinente, y que es independiente del sistema y servidor utilizados, para que los logs de la aplicación se puedan consultar en el sistema de gestión de logs del SCE.
Una vez finalizada la aplicación, la empresa deberá formar a los usuarios finales de la misma.
En el caso de que se requiriese, la empresa debería dar al personal de informática del SCE la formación técnica necesaria para administrar la aplicación.
Lenguaje de desarrollo
Backend
El lenguaje de desarrollo para el backend desplegado que se usará es Java.
Frontend
Para la parte de presentación, se utilizará typescript en conjunto con el framework de desarrollo Angular
Base de datos
La base de datos a utilizar podrá ser Oracle o Postgres.
Servidor de aplicaciones
El servidor de aplicaciones, en este caso contenedor de Servlets a utilizar es Tomcat. Cuando una aplicación se despliega se debe proporcionar su Open War (War en forma de directorio) de la aplicación para que sistemas lo despliegue en preproduccion y producción.
Frameworks y librerías de desarrollo
Backend
Spring-boot - https://projects.spring.io/spring-boot/ (Las aplicaciones se despliegan en un tomcat externo)
Spring-data - http://projects.spring.io/spring-data/
Spring integrado con Jersey - https://jersey.github.io/
Hibernate - http://hibernate.org/
QueryDSL - http://www.querydsl.com/
Frontend
Angular - https://angular.io/
Angular-CLI - https://cli.angular.io/
Jasmine - https://docs.angularjs.org/guide/unit-testing
PrimeNG - https://www.primefaces.org/primeng/#/
Guía de desarrollo y buenas practicas
Guía de desarrollo
Solicitar GUIA - Clean Code
Nomenclatura Base de datos Postgresql
Tanto para las tablas como para las columnas, evitaremos las abreviaturas en la medida de lo posible, usando nombres descriptivos y por defecto, en minúscula.
Serán obligatorios los comentarios tanto en las tablas como en sus columnas.
Definición de perfiles y usuarios de aplicación
- La nomenclatura de los perfiles debe ser NOMBREAPP.ROL siendo NOMBREAPP el nombre abreviado de la aplicación en mayúsculas (SISCOM, INICIO,,,,) y el ROL en mayúsculas
- Crear el perfil asociado a la aplicación para pintar el icono en la aplicación SISPECAN-INICIO, y aquellas funcionalidades mínimas que se puedan hacer en la aplicación por el mero hecho de acceder a ella. El nombre de este perfil debe ser NOMBREAPP.USUARIO donde lo único que variaría sería el nombre de la aplicación.
- Crear perfiles que se asociarán a los usuarios que son los que dan acceso a las distintas funcionalidades, distintas de las mínimas, de la aplicación.
- Cada perfil tendrá asociada una breve descripción de la finalidad del mismo
Versionado de aplicaciones
Siempre mantendrán tres digitos (X.Y.Z) (Major, Minor, Patch):
- Major:
- Siempre empezará desde 1.
- Se sumará uno al digito actual si y sólo si se rompe la compatibilidad con la API actual:
- Si la aplicación tiene un cambio de arquitectura bajo alguna de sus capas (Presentación, Lógica de negocio..)
- Si la aplicación dispone de un servicio a terceros y se rompe la compatibilidad con él, como un servicio web integrado o una API
- Si se crea una nueva aplicación abandonando el desarrollo de la anterior de forma completa
- Una modificación del Major, reseteará los valores del Minor y el Patch a 0.
- Minor:
- Siempre empezará desde 0.
- Se sumará uno al digito actual en los evolutivos que no rompen compatibilidad con la API:
- Nuevos métodos públicos
- Mejoras en métodos actuales
- Una modificación del Minor, reseteará el valor de Patch a 0.
- Patch:
- Siempre empezará desde 0.
- Se sumará uno al digito actual en correcciones de errores que no rompen la compatibilidad de la API.
Integración continua
Las aplicaciones deben poder ser compiladas en Jenkins ya que es de donde se cogerá el instalable de la aplicación que se desplegará en el Tomcat 8.x. Por tanto, la aplicación deberá incorporar un Jenkinsfile que permita la creación de un job en Jenkins que realice dicha compilación.
Arquetipos Maven
Los proveedores externos deben usar el arquetipo que generará una aplicación tipo:
Arquetipo Angular WebApp en Tomcat
<groupId>org.gobcan.sce.apps.commons</groupId>
<artifactId>angular-sce-archetype-tomcat</artifactId>
<version>1.0.0-SNAPSHOT</version>
|
Definición de propiedades en generación del proyecto
Se deberán sustituir <area> y <nombre_aplicacion> por los valores correspondientes:
- Group Id: org.gobcan.sce.<area>
- Artifact Id: <nombre_aplicacion>
Estructura del proyecto
El proyecto es un multimódulo de Maven. Tiene un módulo padre que define los módulos hijos, el orden de compilación, y unos módulos hijos que se corresponden a las capas de la aplicación de la siguiente manera:
- core: módulo que contiene la lógica de negocio y el acceso a datos.
- rest: módulo que define los servicios web REST y hace de punto de entrada para las peticiones y respuestas HTTP entre cliente y servidor.
- js: módulo que contiene la aplicación cliente desarrollada en Angular y que contiene la lógica de presentación.
- web: módulo responsable de empaquetar la aplicación una vez compilada en forma de archivo WAR para su despliegue.
Despliegue y Ejecución
Seguir instrucciones definidas en el README.md que se encuentra en el proyecto generado por el arquetipo.
Seguridad
La aplicación generada por el arquetipo está securizada, por tanto, en desarrollo será necesario acceder indicando unos parámetros adicionales (nombre de usuario, contraseña e ID de usuario) en la URL:
Esto hará que la aplicación se autentique en el arranque contra el servidor de autenticación del SCE para obtener el token de seguridad y se agregue de forma automática a las cabeceras de las peticiones HTTP que se realicen al servidor. De esto se encarga la librería angular-sce-security.
Nota: Es posible que la aplicación falle al arrancar debido a un error de seguridad por el certificado autofirmado del entorno de desarrollo. Para solucionarlo se debe acceder a la URL que ha dado el error (se muestra en la consola del navegador) y aceptar el certificado.
Tecnologías utilizadas
Servidor
Cliente Angular
Configuración de variables de entorno y DataSources
Toda aplicación puede necesitar variables de entorno. La necesidad de estas variables radica en que según el entorno operativo de ejecución los valores que tomar para determinadas acciones puede variar. Un ejemplo podrían ser URL de acceso a sitios, donde son diferentes dependiendo del entorno en el que estemos ejecutando.
El segundo caso por lo que necesitar tener acceso a las variables de entorno es si se utiliza una librería desarrollada por el SCE en la aplicación de terceros (sce-mail, sce-platino-swClient, ...). Estas librerías se apoyan en la librería de variables de entorno para configurarse.
Para trabajar con variables de entorno, el SCE dispone de una librería:
<groupId>org.gobcan.sce.libs.commons.multi</groupId>
<artifactId>sce-environment</artifactId>
<version>3.2.0</version>
|
Por defecto, la librería se autoconfigura si no se le especifica lo contrario para trabajar con las variables de entorno en la base de datos ORACLE y servidor de aplicaciones WEBLOGIC. Dicha configuración se puede variar mediante el fichero de configuración sce-application.properties. Este fichero se puede incluir en el classpath de la apliación para cambiar el comportamiento de la librería de variables de entorno o de otras propiedades definidas en las librerías del SCE.
La lista de propiedades disponibles así como una explicación más extensa de este punto se pueden encontrar en el siguiente enlace de Confluence:
Solicitar Apendice del descriptor de despliegue sce-application.properties (Version 2)
Puede ser habitual tener que cambiar estas propiedades para indicar a las librerías como trabajar con los dataSources o con las variable de entorno, para por ejemplo, cambiar el DataSource de las variables de entorno de una librería o cambiar el DataSource de las variables de entorno de la aplicación.
Para la creación de variables de entorno propias para la aplicación solicitar: GUIA - Variables de entorno
Desarrollo de Servicios Web Securizados
Se deben desarrollar servicios web securizados con JWT tal y como se indica en la guía a solicitar Metodología e implementación de Servicios Web dentro del SCE
Desarrollo de Clientes de Servicios Web del SCE
Usaremos esta librería cuando una aplicación quiera invocar los servicios web de otra aplicación del SCE:
<groupId>org.gobcan.sce.libs.commons.multi</groupId>
<artifactId>sce-jersey-client</artifactId>
|
A continuación mostramos un ejemplo de uso:
Credentials myCredentials = new ApplicationUserCredentials("AppUser/LdapId", "Password", "appId");
SCESWClientConfiguration clientConf = new SCESWClientConfiguration(myCredentials);
SCESWClient client = new SCESWClient(clientConf);
Response resp = client.uri("URI del servicio protegido").get();
|
Nótese que para las llamadas entre aplicaciones se ha de usar el usuario de la aplicación cliente.
Compilación y Control de versiones
- Documentación de control de versiones con GIT que deberá ser entregado en el GitLab del SCE
- Jenkinsfile para compilación en Jenkins del SCE
Documentación de cambios
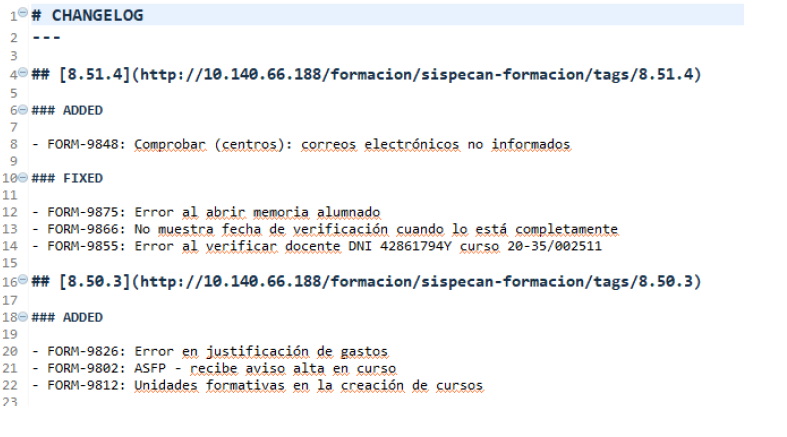
La documentación de cambios se realiza mediante un fichero change.log en el Git siguiendo el siguiente formato:
## Nº Version mas reciente: + o - URL al cambio en Git
-IDTareaJira: Descripción tarea
Aquí tenemos un ejemplo para formación